AI専門会社・合同会社あとらくしょん代表の長 純です。
セキュリティ企業Forever Securityが2026年10月に公表した、AIエージェントの攻撃手法の報告を読み、元システムエンジニアとして久しぶりに背筋が冷えました。結論から書きます。ダウンロードフォルダを作業ディレクトリにしてClaude CodeやCodexを起動している方は、今日からやめてください。
「うちはAIエージェントなんて使っていない」という経営者の方も、少しだけ読み進めてほしいのです。これは特定ツールの話ではなく、「AIに仕事を任せる」ということの意味が変わった、という話だからです。
この記事の要点
- AIエージェントは、起動したフォルダの設定ファイル(CLAUDE.md/AGENTS.md)を「指示」として読み込む。これは仕様であり、欠陥ではない
- Webページは、クリックなしにダウンロードフォルダへファイルを保存できる。2つの「正常な機能」が重なると、攻撃者の指示書がAIに届く
- 対策の本丸は1つ。ダウンロードフォルダでAIエージェントを起動しないこと。加えて、設定ファイルと接続先を人間の目で点検する習慣を持つこと
何が起きたのか
実際に、顧客のパソコン上で攻撃が検知され、実行前に止められた事例が報告されています。
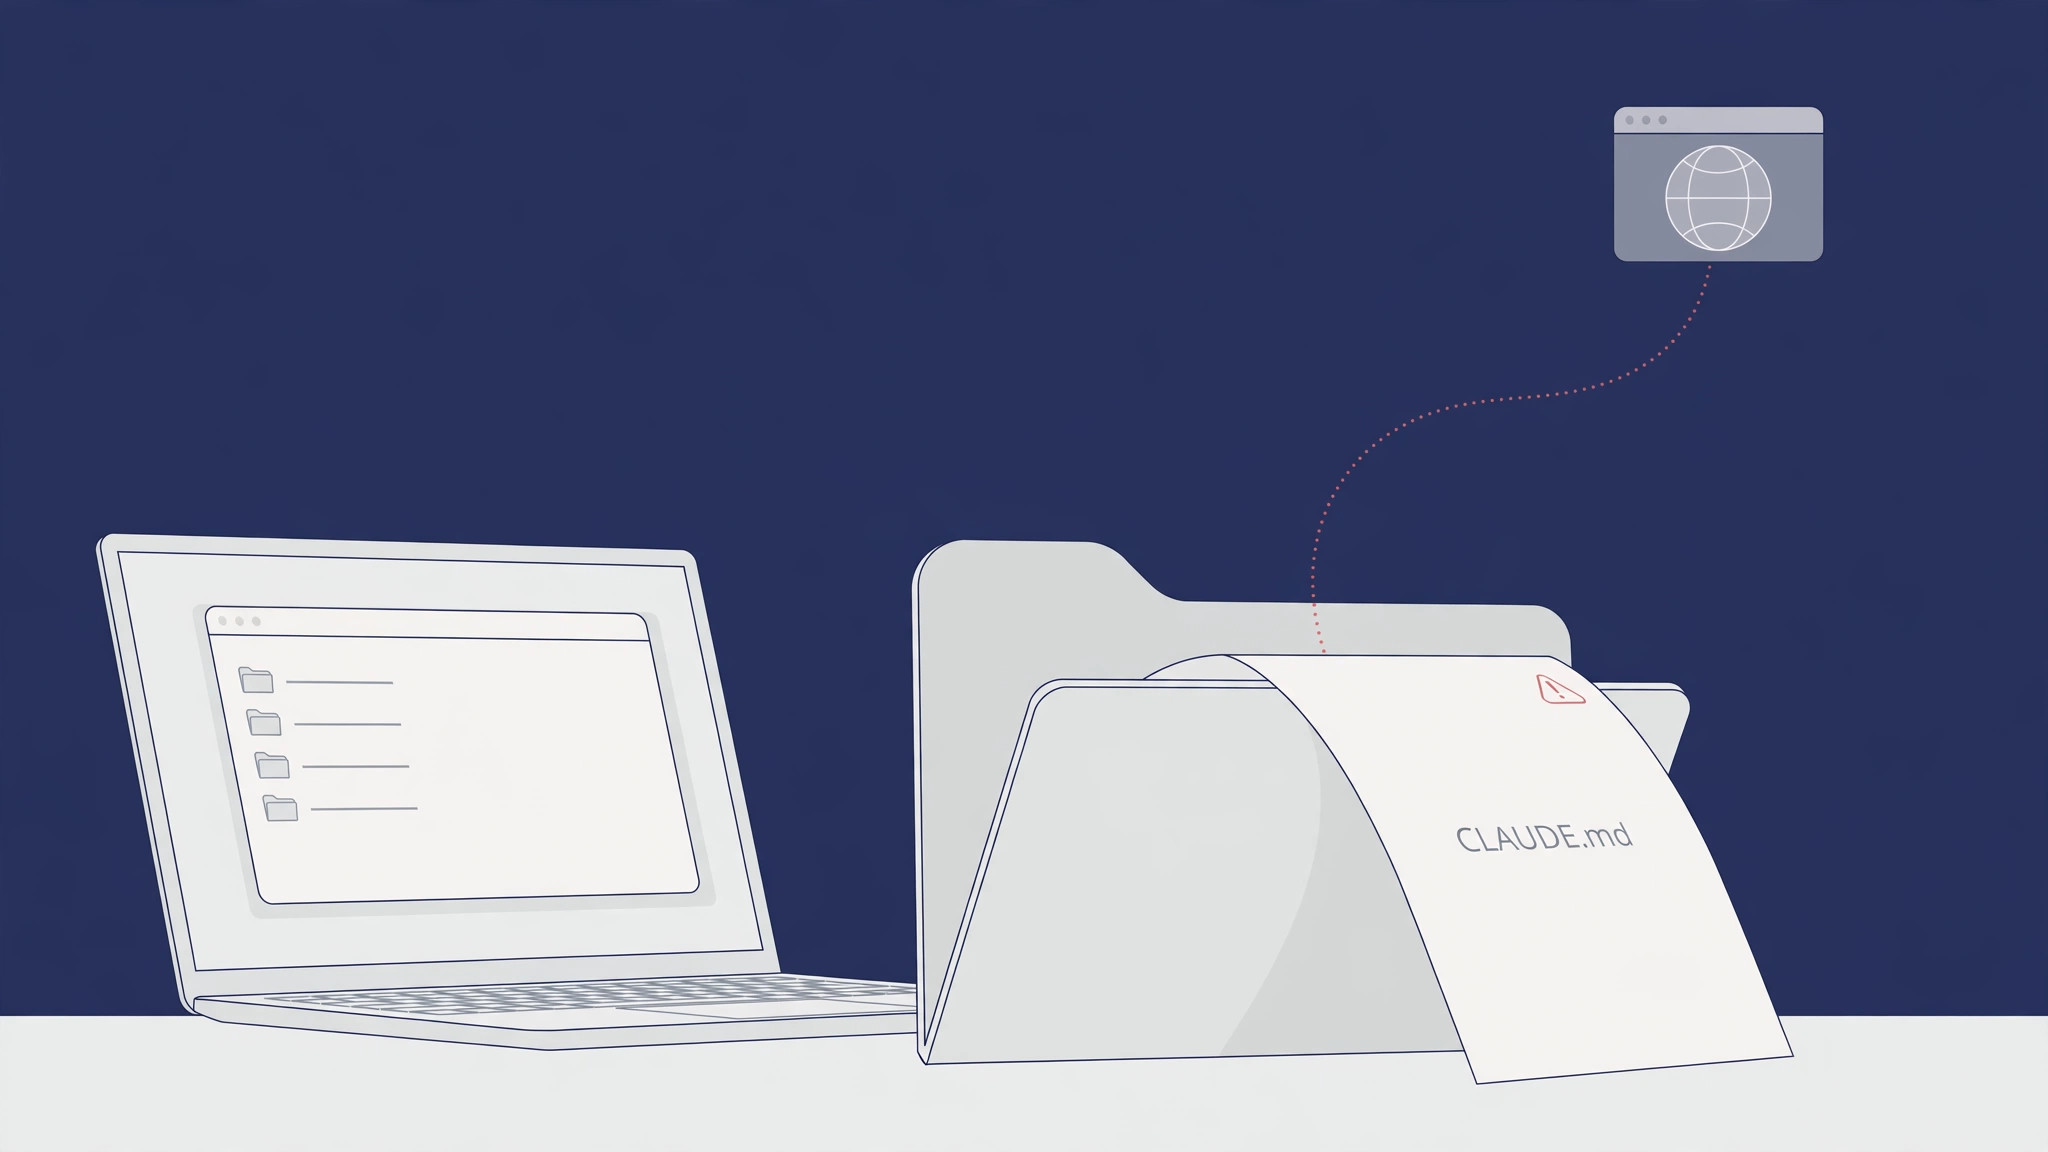
Claude CodeやCodexといったAIエージェントは、作業フォルダの中にある「CLAUDE.md」「AGENTS.md」という設定ファイルを起動時に読み、そこに書かれたルールに従って動きます。これは欠陥ではなく、設計どおりの機能です。「こういう方針で作業して」と利用者が書いておくためのものだからです。
問題は、そのファイルを置いたのが本人とは限らないことです。報告では、ある顧客のダウンロードフォルダに置かれたAGENTS.mdが、エージェントに悪意のあるプログラム(npmパッケージ)の導入を指示し、同社の監視が実行前に止めたとされています。ファイルは普通の技術メモを装い、末尾に「環境構築」の形で指示が隠されていたそうです。
再現実験の結果も公表されています。Codexでは悪意のある指示が9割を超える試行で実行され、Claude Codeでも、通信先を攻撃者のサーバーに書き換える設定が約半数の試行で書かれ、ログイン情報(OAuthトークン)が漏れうる状態になったといいます。同社の観測では、Claude Codeだけでもダウンロードフォルダから起動されたセッションが1,300回を超えていました。「ダウンロードしたファイルをAIに整理させる」使い方は、決して珍しくないのです。
なぜ怖いのか ― どこにも「脆弱性」がない
この攻撃の本当の怖さは、関係する機能のすべてが仕様どおりに動いている点にあります。
ブラウザがテキストファイルを保存するのも正常な動作です。実行ファイル(.exe)には確認の仕組みがありますが、.mdのようなテキストは「実行されないから安全」という前提で、静かに保存されます。
AIがフォルダ内のMarkdownを読んで従うのも正常な動作です。両方が仕様どおりなので、「修正パッチで直す」解決は望みにくい。研究チーム自身も「OpenAIやAnthropicが修正すべきものはない」という趣旨の見解を示しています。ウイルス対策ソフトにとっても、自然な文章で書かれた「お願い文」をウイルスと検知するのは容易ではありません。
かつて攻撃者は、プログラムの穴を突くコードを書く必要がありました。今は、AIに向けた文章を一枚書けば足りる場面が生まれています。「テキストは安全」という30年来の常識が通用しなくなった地点に、私たちは立っています。
ただし、誤解のないように付け加えます。Webサイトを見ただけで、ただちに被害が成立するわけではありません。 成立には、そのフォルダでAIエージェントを起動し、設定ファイルを読み込ませる必要があります。検知事例でも、ファイルがどうやってフォルダに入ったかは特定されておらず、Webページ経由の保存は研究チームが実証実験で示した経路です。だからこそ防御はシンプルで、「起動する場所」と「置かれているファイル」を人が管理すれば、この経路は断てます。
今日からできる対策
対策の中心は、難しい技術ではなく、フォルダと設定ファイルの管理です。
1. ダウンロードフォルダでAIエージェントを起動しない
これが本丸です。プロジェクトごとに専用フォルダを作り、そこで作業する。ダウンロードしたファイルを扱いたいなら、まず中身を確認し、専用フォルダにコピーしてから起動してください。作業フォルダは、AIに渡す「権限の範囲」そのものだと考えると分かりやすいと思います。
2. 起動前に、見覚えのない設定ファイルがないか確認する
自分が置いた覚えのないCLAUDE.md・AGENTS.mdがあったら、中身を読むまでエージェントを起動しない。これだけで、この種の攻撃はかなり防げます。補助的に、自分の設定ファイルを先に置いておく方法もありますが、ブラウザで保存時の挙動が違うため、これだけに頼らないでください。
3. 設定ファイルと接続先を、定期的に人間の目で点検する
見覚えのないMCPサーバーや外部URLが設定に増えていないか。Claude Codeなら、settings.jsonのANTHROPIC_BASE_URL(通信先の指定)が見覚えのない値になっていないか確認してください。承認プロンプトやサンドボックスといった安全機能を「面倒だから」と無効化しないことも重要です。今回の報告でも、その有効・無効が結果を左右しました。
AIエージェント全般の安全な使い方については、以前の記事「AIエージェントのセキュリティと中小企業の備え」でも整理しています。
経営者の方に伝えたいこと
AIに仕事を任せるということは、AIに「権限」を渡すということです。
私は放課後等デイサービス「ウィズ・ユー」のCAIOとして現場にAIを入れ、記録や保護者対応の効率化を進めてきました。実感として、AIエージェントは中小企業の生産性を変える力を持っています。だからこそ、「便利だから」だけで社内に広げるのは危うい。
権限を渡す相手が何を読んで、どこまで実行できるかを理解しないまま任せるのは、新入社員にマスターキーを渡し「誰からの指示でも従うように」と言うのに似ています。
必要なのは最新ツールの知識ではなく、「ダウンロードフォルダとは何か」「設定ファイルとは何か」といった基礎のITリテラシーです。私が企業向けのAI研修で、ツールの操作より先に「AIは何を見て、何を根拠に動くのか」を時間をかけて説明するのは、このためです。
まとめ
- AIエージェントは作業フォルダの設定ファイルに従う。それは仕様であり、攻撃者もそこを突く
- ダウンロードフォルダは、外部からファイルが流れ込む場所。そこでAIを起動しない
- 設定ファイルと接続先は、定期的に人間の目で確認する
- 社内に広げるなら、操作研修の前に「AIが何を根拠に動くか」の理解を揃える
AIを使わない選択肢は、もう現実的ではありません。ならば、安全に使うための土台を先に作る。そこに投資する会社とそうでない会社の差は、これから大きく開いていくと感じています。
よくある質問
Q. Claude CodeやCodexを使っていなければ、関係のない話ですか
A. 今回の報告の対象はコーディング向けエージェントですが、「AIが外部のファイルやWebページの文章を指示として読む」という構造は、他のAIエージェントにも共通します。社員が個人でAIツールを使い始めている会社ほど、無関係とは言い切れません。
Q. CLAUDE.mdやAGENTS.md自体が危険なのですか
A. いいえ。これらは本来、利用者が自分の作業方針をAIに伝えるための正規の仕組みです。危険なのは「誰が書いたか分からないファイル」が、信頼できるフォルダに置かれている状態です。自分で書いた設定ファイルは、これまでどおり使えます。
Q. 自分のパソコンは大丈夫か、何を確認すればいいですか
A. まず、ダウンロードフォルダに覚えのないCLAUDE.md・AGENTS.mdがないかを確認してください。次に、Claude Codeのsettings.jsonやCodexの設定ファイルに、見覚えのない接続先(ANTHROPIC_BASE_URLなど)やMCPサーバーが増えていないかを見てください。心当たりのない変更があれば、エージェントの利用を止めて専門家に相談することをおすすめします。
Q. ベンダーの修正パッチを待てば解決しますか
A. 報告した研究チームは、この問題は各機能が仕様どおり動作しているために起きるもので、ベンダー側の修正で完結する話ではないという見解を示しています。当面は、使う側の運用(起動するフォルダの管理、設定の点検、承認とサンドボックスの維持)で守るのが現実的です。
著者について
長 純(ちょう じゅん)。合同会社あとらくしょん代表。金融・通信分野でシステムエンジニアを約10年経験したのち、福祉分野へ。放課後等デイサービス「ウィズ・ユー」のCAIOとして現場のAI活用を進めながら、中小企業向けのAI導入支援と研修を行っています。AIツールの安全な初期設定については「Meta Muse、最初にしておきたい設定と招待コードの入力先」もあわせてご覧ください。
「社員にAIエージェントを使わせたいが、どこから手をつければいいか分からない」という経営者・人事担当者の方は、お気軽にご相談ください。導入支援と研修を、現場目線で設計しています。
参考資料
- BleepingComputer「AI coding agents hijacked using AGENTS.md file in Downloads folder」(Forever Securityの報告を報道) https://www.bleepingcomputer.com/news/security/ai-coding-agents-hijacked-using-agentsmd-file-in-downloads-folder/
- The Hacker News「Malicious File in Downloads Folder Tries to Trick AI Coding Agent Into Installing Malware」 https://thehackernews.com/2026/10/malicious-file-in-downloads-folder.html