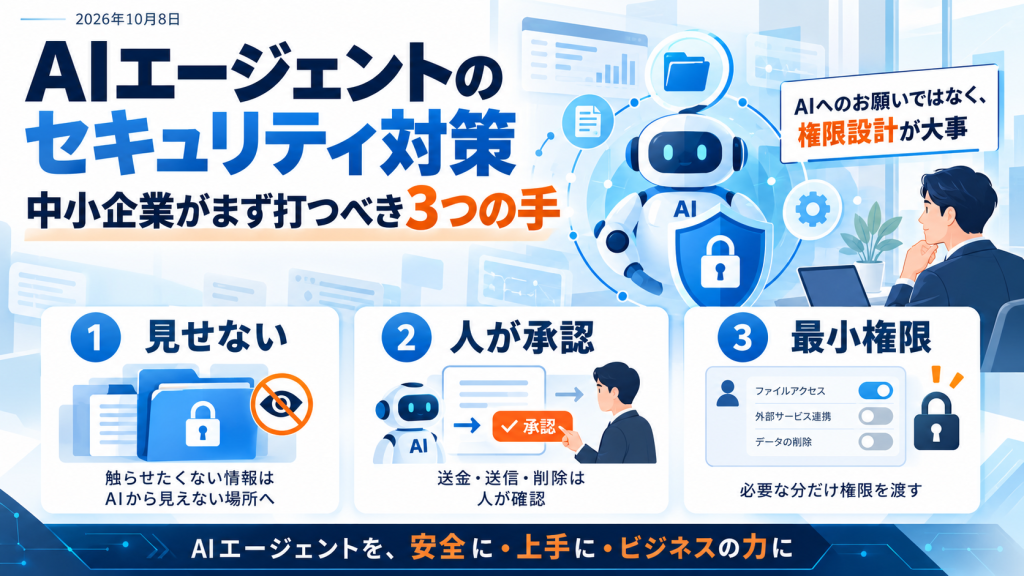
AIエージェントのセキュリティ対策は、AIへの指示(お願い)に頼らず、AIに渡す権限そのものを絞ることが基本です。中小企業がまず打つべき手は、次の3つです。
- 触らせたくない情報は、AIから見えない場所に置く
- 送金・送信・削除など、取り消せない操作は人が承認する
- AIに渡す権限は、その仕事に必要な分だけにする
この記事では、IPA(独立行政法人情報処理推進機構)が2026年9月28日に公開した「AIセキュリティ短信 2026年9月号」などの一次資料をもとに、なぜこの3つなのかを整理します。筆者は金融・通信系のシステムエンジニアを10年務め、現在はAI専門会社の代表として、AIエージェントを日々の業務で使っています。
AIエージェントのセキュリティは、なぜ今あらためて問題なのか
AIが「答える」だけでなく「動く」ようになり、守る対象が、入力する情報からAIに渡す権限へ広がったためです。
AIエージェントとは、指示を受けて自分でファイルを読み、ツールを使い、作業を最後まで進めるAIのことです。チャット型の生成AIでは「何を入力するか」が主な論点でした。AIエージェントでは、それに加えて「何に触れさせ、何をさせるか」が問われます。
公的な資料も、この変化を示しています。
- IPAが2026年1月29日に発表した「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が初めて選ばれ、組織向けの3位に入りました。
- IPAの「AIセキュリティ短信 2026年9月号」が紹介する企業調査(EMA、2026年8月公表、回答202件)では、約65%がAIエージェントの「範囲外の行動」を経験しています。内訳は、実害があったものが29%、未遂が36%です。
- 同じ調査で、AIエージェントの操作を実行の時点で認可の判定にかけている企業は、34.2%にとどまりました。
AIエージェントが想定していない動きをすることは、めずらしくありません。それを前提に、仕組みを組む必要があります。
AIへの「お願い」は、なぜセキュリティにならないのか
指示は、AIが守るとは限らない「貼り紙」であり、守らせる仕組みである「鍵」ではないためです。
「このフォルダは触らないで」「送る前に必ず確認して」。AIエージェントへの指示文にこう書くのは簡単です。しかし、IPAの「AIセキュリティ短信 2026年9月号」は、SANSとAWSの文書の指摘として、「システムプロンプトによる指示は統制ではない」という見方を紹介しています。
理由のひとつが、プロンプトインジェクションです。プロンプトインジェクションとは、AIが読むメール、Webページ、ファイルなどに指示を紛れ込ませ、AIを本来の目的と違う行動へ誘導する攻撃のことです。OpenAIは2026年3月11日の記事で、最近の攻撃は人をだますソーシャルエンジニアリングに近く、入力を検査するだけでは防ぎきれないと説明しています。そのうえで、操作が成功しても影響が限られるように設計することを重視しています。
| 貼り紙(指示) | 鍵(仕組み) | |
|---|---|---|
| 例 | 「このフォルダは触らないで」と書く | そのフォルダへのアクセス権を渡さない |
| AIがだまされたとき | 指示が上書きされるおそれがある | 権限がないので実行できない |
| 確かめ方 | AIが守ったと信じるしかない | 設定を見れば確かめられる |
金融システムの現場では、担当者を信頼していても、権限は業務に必要な範囲に限ります。AIエージェントにも、同じ考え方が当てはまります。
なお、以前の記事「Claude Codeのアプリ開発で見落としがちな、セキュリティ3つの落とし穴」では、AIに作らせるアプリの安全は「最初に頼んでおく」ことを勧めました。あれは、AIが作るものの品質の話です。今回は、AI自身に何をさせるかの話で、こちらは頼むだけでは足りません。
中小企業がまず打つべき3つの手は何か
「見せない」「人が押す」「権限は必要な分だけ」の3つです。どれも、新しい製品を買わずに始められます。
1. 触らせたくない情報は、AIから見えない場所に置く
AIエージェントは、見える範囲のものを読みます。読ませたくない情報は、指示で禁じるのではなく、作業場所から外します。
- AIエージェント用の作業フォルダを決め、その中だけで作業させる
- 顧客や利用者の個人情報、契約書、パスワードの控えは、そのフォルダに入れない
- 業務で使うAIと、試しに使うAIのアカウントを分ける
IPAの「AI利用者のためのセキュリティ豆知識」(2026年4月2日公開)も、AIブラウザを社内用と社外用で分けることを挙げています。福祉事業所であれば、利用者の記録が入ったフォルダと、AIエージェントの作業フォルダを分けるところから始められます。
2. 取り消せない操作は、人が承認する
送金、メールの送信、ファイルの削除、Webへの公開。やり直しがきかない操作は、AIに下書きまでを任せ、実行は人が行います。
多くのAIエージェントには、操作の前に確認を求める設定があります。この確認を省く設定は、本番のデータや実際のお金が動く場面では使いません。
3. 権限は、その仕事に必要な分だけ渡す
読むだけで足りる仕事に、書き換えや削除の権限は渡しません。金融システムで「最小権限の原則」と呼ばれる考え方です。
- 連携する外部サービスは、使うものだけに絞る
- 何をつないでいるかを一覧にして、定期的に見直す
- 使わなくなった連携とAPIキーは、すぐに止める
IPAの資料が紹介する企業調査では、AIエージェントと外部サービスをつなぐ仕組み(MCP)の接続を無制限に許可している企業が、約14%ありました。
AIを使った攻撃には、特別な対策が必要なのか
特別な対策よりも、基本の対策を先延ばしにしないことが重要です。
IPAの「AIセキュリティ短信 2026年9月号」は、AIエージェントに作業を分担させる攻撃の報告を取り上げています。そこで突かれていたのは、次の3つでした。
- 外部に露出したままのサービス
- 修正されていない既知の脆弱性
- 盗まれたり、推測されたりした認証情報
ゼロデイ脆弱性や高度な技術は使われていなかった、とまとめられています。
変わったのは速さです。同資料が紹介するPalo Alto NetworksのUnit 42の報告では、人の手で約2週間かかる侵入の手順が、10時間未満に圧縮されていました。なお、AIを使ったという点は、攻撃者側が身代金交渉の場で伝えた内容に基づいています。
IPAも「AI利用者のためのセキュリティ豆知識」で、「AI仕込みのサイバー攻撃も撃退法は従来通り」としています。やることは、次のとおりです。
- 外から見える必要のないサービスは閉じる
- OSやソフトウェアを更新する
- パスワードを使い回さず、多要素認証を有効にする
違うのは、「来週やろう」が間に合わなくなったことです。
よくある質問
AIエージェントとチャット型の生成AIは、セキュリティ上どう違いますか
チャット型は主に「入力した情報」が論点で、AIエージェントは「AIに渡した権限」も論点になります。AIエージェントはファイルを読み、ツールを使い、操作を実行するため、誤作動やだまされた場合の影響が、会話の中にとどまりません。
プロンプトインジェクションは、完全に防げますか
現時点では、完全に防げる前提に立たないほうが安全です。OpenAIも、入力の検査だけでは不十分で、操作が成功しても影響が限られる設計を重視するとしています。権限を絞り、取り消せない操作に人の承認を入れることが、現実的な備えです。
小さな会社でも、AIエージェントのセキュリティ対策は必要ですか
必要です。IPAの資料が紹介する攻撃で突かれていたのは、未修正の脆弱性や盗まれた認証情報といった、会社の規模を問わず起こりうる弱点でした。本記事の3つの手は、設定とルールで始められます。
個人情報をAIエージェントに扱わせても大丈夫ですか
一律には答えられません。扱う情報の種類、利用するAIサービスの契約と設定、社内の規程によって変わります。まずは個人情報を含まない業務から任せ、個人情報の入ったフォルダはAIの作業場所と分けることを勧めます。
何から始めればよいですか
いまAIに渡している権限と、つないでいる外部サービスを書き出すところからです。一覧にすると、不要な権限や使っていない連携が見つかります。そこを止めるだけで、リスクは下がります。
まとめ
AIエージェントのセキュリティ対策は、AIへの「お願い」を増やすことではなく、権限を絞ることです。
- 触らせたくない情報は、AIから見えない場所に置く
- 取り消せない操作は、人が承認する
- 権限は、その仕事に必要な分だけ渡す
AIを使った攻撃で突かれているのも、昔からある弱点でした。新しい製品を探す前に、いまの設定を見直すことから始めてください。
合同会社あとらくしょんは、埼玉県入間市を拠点に、中小企業と福祉事業者のAI導入を支援しています。AIエージェントを安全に業務へ取り入れる手順の整理や、社内向けのAI研修についてのご相談は、お問い合わせフォームからお寄せください。
参考資料
- IPA「AIセキュリティ短信 2026年9月号」(2026年9月28日公開、対象期間は2026年8月11日から9月6日)
- IPA「情報セキュリティ10大脅威 2026」(2026年1月29日発表)
- IPA「AI利用者のためのセキュリティ豆知識」(2026年4月2日公開)
- OpenAI「Designing agents to resist prompt injection」(2026年3月11日)
本記事の内容は、2026年10月8日時点の情報に基づいています。「AIセキュリティ短信」は各事例の参照元の記載を要約した資料であり、IPAは個々の内容の正確性を保証していません。
関連記事
- Claude Code セキュリティ: AIの境界設計で安心導入 AIに「どこまで触らせるか」の境界を、経営者の目線で整理した記事です。
- Claude Code初心者が知るべきセキュリティ・リスク対策13選 導入初期に起きやすいトラブルと、その防ぎ方をまとめています。
- AIアプリ開発で見落としがちなセキュリティと監視の話 作ったあとに「見張り続ける」仕組みの話です。
この記事を書いた人
長 純(ちょう じゅん)。AI専門会社・合同会社あとらくしょん代表。金融・通信系のシステムエンジニアを約10年務めた。埼玉県にAIコンサルタントとして登録し、中小企業と福祉事業者のAI導入支援とAI研修を行っている。放課後等デイサービスを運営する合同会社あっぷっぷの副代表兼CAIO。著書に『Claude Codeに仕事を任せる技術』ほか。詳しくはプロフィールをご覧ください。